« Félicitations, vous avez gagné un cadeau Wave. Cliquez sur ce lien pour le récupérer. » Le procédé paraît simple. Un message envoyé sur WhatsApp, parfois relayé sur les réseaux sociaux, promet à son destinataire un cadeau de 37 000 FCFA. Derrière cette offre se cache pourtant un piège destiné à récupérer les informations permettant d’accéder aux comptes des victimes.
B.A.K.J. en a fait les frais. Alors qu’il consultait tranquillement son téléphone, il reçoit un message lui annonçant qu’il peut bénéficier d’un cadeau de 37 000 FCFA. Pour recevoir la somme, le destinataire doit simplement suivre un lien et remplir un formulaire. Il renseigne d’abord son numéro de téléphone, puis son code secret. Sans le savoir, il vient alors de transmettre à des inconnus les informations nécessaires pour accéder à son compte.
LA SUITE APRÈS LA PUBLICITÉ
Le cadeau promis se transforme en perte de 584 480 FCFA
Quelques heures après avoir suivi les instructions, B.A.K.J. ne reçoit aucun cadeau. En revanche, trois transactions qu’il n’a pas effectuées apparaissent sur son compte. Au total, 584 480 FCFA sont débités au profit d’une plateforme de paiement appelée MyTouchpoint. La victime comprend alors qu’elle a été piégée et décide de saisir la Police de Lutte contre la Cybercriminalité (PLCC). Cette plainte va rapidement conduire les enquêteurs sur la piste d’un dispositif plus vaste qu’une simple escroquerie isolée.
Les enquêteurs remontent la piste financière
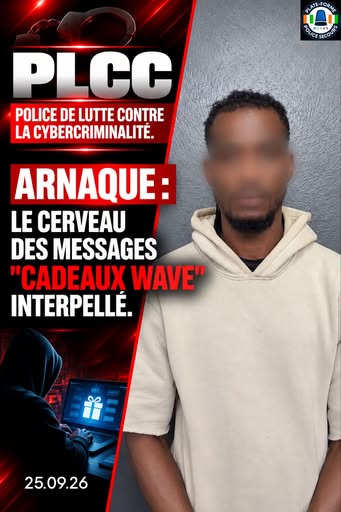
La PLCC commence par retracer les mouvements financiers et recouper les informations disponibles. Les investigations permettent de faire apparaître plusieurs personnes dans le dossier. T. D., T. I. K., K. K. D. et K. A. A. sont interpellés. Parmi eux, T. D. occupe une place particulière dans les investigations. Les enquêteurs le présentent comme le cerveau du réseau.
Lors de son audition, celui-ci explique que son intérêt pour cette pratique serait né après avoir découvert sur Facebook le principe des faux cadeaux. Il effectue ensuite des recherches et entre en contact avec des personnes susceptibles de lui fournir des liens frauduleux. Une fois ces liens en sa possession, le dispositif peut être mis en place et diffusé auprès de potentielles victimes.
Le même scénario répété auprès des victimes
La technique repose sur un mécanisme particulièrement simple. Les auteurs diffusent de faux messages en utilisant l’image d’un prétendu cadeau Wave. Le montant annoncé est destiné à susciter l’intérêt du destinataire. Après avoir cliqué sur le lien, la victime arrive sur une page où elle doit renseigner son numéro de téléphone et son code secret afin de prétendument récupérer son cadeau.
Mais la récompense annoncée n’existe pas. Les informations saisies sont récupérées par le réseau et utilisées pour accéder aux comptes concernés et en retirer les fonds. D’après les éléments de l’enquête, l’argent est ensuite orienté vers plusieurs services financiers, notamment NAFOLO, TING BUSINESS et SMART FIN PATRIMOINE.
Le procédé se répète alors : un message, la promesse d’un cadeau, un clic, la récupération des informations et, finalement, des sommes débitées des comptes.
T. D. prend la fuite
Après l’interpellation de plusieurs membres de sa première équipe, T. D. comprend que les enquêteurs se rapprochent de lui. Il prend alors la fuite. La PLCC poursuit néanmoins ses recherches pour retrouver celui qu’elle considère comme la pièce centrale du dispositif. Les investigations se prolongent pendant plusieurs mois avant de permettre sa localisation. T. D. est finalement interpellé, mettant fin à sa cavale.
Mais cette arrestation permet surtout aux enquêteurs de mesurer l’ampleur du phénomène.
En rapprochant les faits similaires enregistrés, les enquêteurs dénombrent 503 plaintes. Derrière ces signalements se trouvent des victimes qui ont, elles aussi, cru à la promesse d’un cadeau reçu sur leur téléphone. Le préjudice financier cumulé est évalué à 231 257 725 FCFA, soit plus de 231 millions de francs CFA. Les investigations ont également permis de mettre K. D. et K. A. A. hors de cause. Deux autres personnes, identifiées comme J. et P., restent activement recherchées.
Le dossier transmis au Parquet
À l’issue de la procédure, T. D. a été conduit devant le Parquet du Pôle pénal économique et financier. Il doit notamment répondre de faits d’accès frauduleux, d’obtention frauduleuse d’avantage et d’utilisation frauduleuse d’éléments d’identification de personnes physiques et morales en bande organisée, sur le fondement de la loi ivoirienne relative à la lutte contre la cybercriminalité.
L’affaire met en lumière les risques liés aux messages promettant des gains faciles. Le principe reste simple : un prétendu cadeau ne devrait pas nécessiter la communication d’un code secret. Pour B.A.K.J., la promesse initiale était de 37 000 FCFA. La somme finalement débitée de son compte s’est élevée à 584 480 FCFA.